Cloudflare c’est quoi, concrètement ? C’est un réseau mondial qui s’interpose entre tes visiteurs et ton serveur d’origine. Tu délègues ton DNS (cloudflare dns), tu actives le nuage orange sur ton enregistrement web, et tout le trafic passe désormais par un point de présence Cloudflare avant d’atteindre ton hébergeur. Résultat : cache, filtrage, protection anti-DDoS, terminaison TLS et règles de sécurité s’exécutent au bord du réseau, à quelques dizaines de millisecondes de l’internaute.
Ce n’est pas qu’un CDN ni qu’un pare-feu : c’est une plateforme qui empile DNS, réseau de diffusion de contenu (CDN), pare-feu applicatif web (WAF), SASE et outils développeurs. Environ 20 % des sites web du monde l’utilisent, et le réseau revendique 234 milliards de menaces bloquées par jour. Pour un webmaster ou un SEO, l’enjeu n’est pas d’activer Cloudflare, mais de le configurer sans casser le crawl ni l’indexation – c’est le cœur de ce guide.
En bref
- Ce que c’est : un reverse proxy mondial (anycast) qui protège, accélère et filtre le trafic avant ton serveur d’origine.
- Le socle : DNS, CDN, anti-DDoS et
cloudflare wafsont inclus dans l’offre cloudflare gratuit. - Les briques : sécurité applicative, réseau (Tunnel, WARP), SASE / cloudflare zero trust, et plateforme développeur (
cloudflare workers,cloudflare pages,cloudflare r2). - Le piège n°1 pour le SEO : le Bot Fight Mode mal réglé peut challenger Googlebot et retarder l’indexation. Vérifie toujours tes Crawl stats dans la Search Console.
- La règle d’or HTTPS : passe directement en Full (strict), jamais en Flexible.
- Le point de vigilance cache : Cloudflare ne met en cache que le statique par défaut. Le HTML doit être purgé explicitement après chaque publication.
Comment fonctionne Cloudflare : anycast, proxy et réseau
Pour comprendre Cloudflare, il faut saisir trois mécanismes qui s’emboîtent : l’anycast, le proxy inverse, et un réseau distribué.
L’anycast : une IP partagée, annoncée partout
Cloudflare annonce les mêmes préfixes IP depuis ses centaines de points de présence. Quand un navigateur se connecte à l’IP de ton domaine, ce n’est pas toi qui choisis le datacenter : c’est le routage BGP d’Internet. Le protocole BGP-4, normalisé par la RFC 4271, fait circuler les informations de joignabilité ; chaque réseau intermédiaire choisit la route selon ses propres politiques. Le trafic atterrit donc dans le datacenter « le plus proche » au sens topologique – pas forcément le plus proche géographiquement, et Cloudflare le rappelle explicitement dans sa documentation sur l’anycast.
Conséquence directe : pas d’équilibrage de charge à installer chez toi, et une résilience native. Si un datacenter tombe, le routage se reconfigure vers un autre point annonçant le même préfixe.
Le proxy inverse : le nuage orange
Dans la zone DNS, chaque enregistrement a un interrupteur : le nuage orange (proxied) ou le nuage gris (DNS only). Proxy activé, le trafic HTTP/HTTPS traverse Cloudflare. Proxy désactivé, l’enregistrement expose ton IP d’origine et le trafic l’atteint directement. Le statut de proxy est le premier réglage à maîtriser : c’est lui qui décide si le cache, le WAF et l’anti-DDoS s’appliquent.
Un point technique souvent oublié : Cloudflare ne proxy que le HTTP/HTTPS (et un port défini). Les autres ports, le mail (SMTP/IMAP) et tout ce qui sort du web passent en direct. Le DNS only reste obligatoire pour un enregistrement mail.
Le réseau : l’échelle
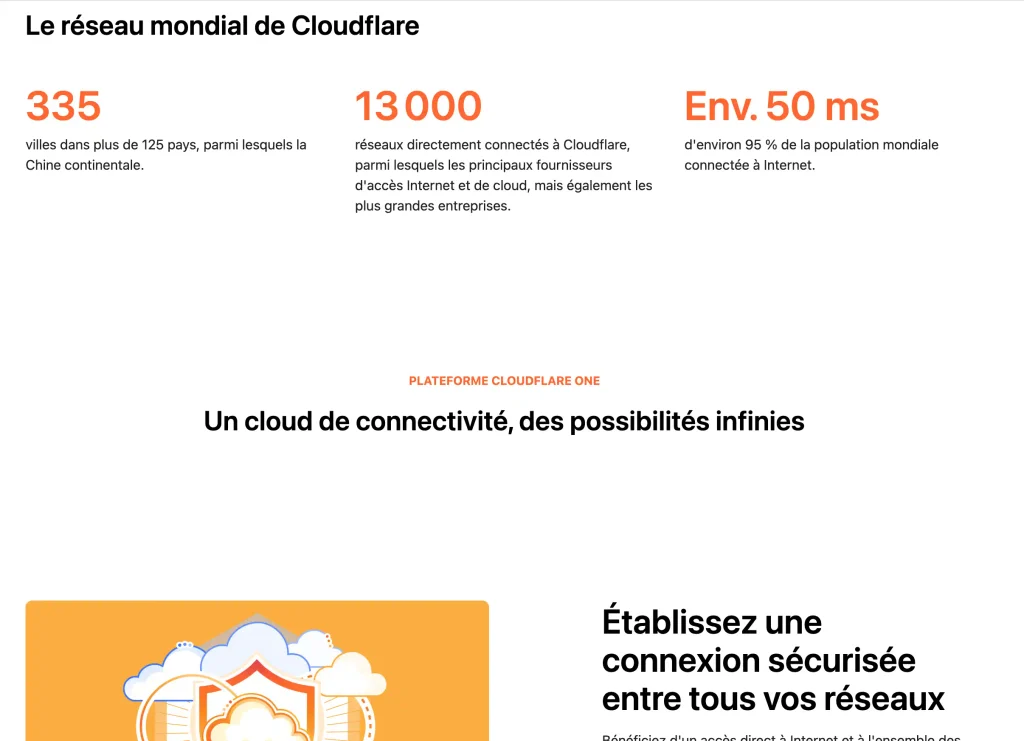
C’est là que les chiffres parlent :
| Métrique réseau | Valeur officielle |
|---|---|
| Villes | 335+ |
| Pays | 125+ |
| Emplacements CDN (edge) | 335 |
| Capacité d’atténuation anti-DDoS | 534 Tbps |
| Latence | ~50 ms pour 95 % de la population connectée à Internet |
| Sites web protégés | ~20 % |
| Menaces bloquées | 234 milliards / jour |
Ces données proviennent du kit presse Cloudflare et des publications investisseurs. Le chiffre des « 335 emplacements CDN » recouvre volontairement celui des villes : l’edge CDN et le réseau de sécurité sont physiquement le même maillage. C’est ce maillage qui explique le « ~50 ms » : tu ne rapproches pas ton serveur des utilisateurs, tu rapproches la première couche de réponse.
Les services Cloudflare par catégorie
Cloudflare a longtemps été « un CDN + un WAF ». Aujourd’hui, c’est quatre familles de produits. Voici la cartographie officielle, avec les briques que tu rencontreras le plus.
Applications (sécuriser et accélérer ce qui est exposé)
- CDN –
cloudflare cdn: mise en cache des ressources statiques et diffusion depuis l’edge. Le produit phare, actif dès l’offre gratuite. - WAF (pare-feu applicatif web) –
cloudflare waf: règles managées et personnalisées qui filtrent les requêtes malveillantes (injection SQL, XSS, etc.). - Protection anti-DDoS –
cloudflare ddos: mitigation volumétrique (couches 3/4) et applicative (couche 7), annoncée comme illimitée et gratuite côté web. - Turnstile –
cloudflare turnstile: alternative aux CAPTCHA classiques, sous forme de widget qui valide le visiteur sans puzzle visuel. - Bot Management – inclut le fameux Bot Fight Mode (gratuit) et le Super Bot Fight Mode (payant).
Réseau
- Cloudflare Tunnel –
cloudflare tunnel: connecteur sortant (cloudflared) qui publie un service local sous un hostname public sans ouvrir de port entrant ni exposer d’IP. Idéal pour exposer un serveur de dev ou une app derrière une box. - WARP –
cloudflare warp: client qui chiffre et route le trafic de l’appareil via le réseau Cloudflare. La version grand public protège la navigation ; la version Zero Trust l’intègre à un accès d’entreprise. - Magic Transit / Spectrum : protection réseau pour des plages IP entières et services non-HTTP (game servers, VoIP).
SASE et Zero Trust
- Cloudflare Zero Trust –
cloudflare zero trust: la plateforme d’accès qui remplace le VPN traditionnel. Au lieu d’ouvrir le réseau, elle vérifie l’identité et le contexte de chaque requête avant d’autoriser l’accès à une application. C’est le cœur de l’offre SASE (Secure Access Service Edge), avec le proxy DNS (Gateway), le courtier CASB et le client WARP comme briques.
Plateforme développeur
- Workers –
cloudflare workers: fonctions serverless exécutées sur l’edge, en JavaScript/TypeScript (et via WASM pour d’autres langages). Utile pour des redirections, du A/B testing ou du rendu à la volée. - Pages –
cloudflare pages: hébergement de sites statiques et de frameworks front (JAMstack) avec déploiement Git. - R2 –
cloudflare r2: stockage objet compatible S3, avec la particularité de ne pas facturer l’egress (la sortie de données). - Registrar –
cloudflare registrar: enregistrement et renouvellement de noms de domaine au prix coûtant, sans marge, avec WHOIS masqué et DNSSEC. - Speed Test –
cloudflare speed test: outil de mesure de débit et de latence à l’adresse speed.cloudflare.com, alimenté par le réseau de manière indépendante.
Les plans : Gratuite, Pro, Business, Contrat (Enterprise)
| Gratuite | Pro | Business | Contrat (Enterprise) | |
|---|---|---|---|---|
| Prix | 0 € | ~20 $/mois (facturation annuelle, ~25 $/mois) | ~200 $/mois (facturation annuelle, ~250 $/mois) | Sur devis |
| DNS, CDN, SSL universel | Inclus | Inclus | Inclus | Inclus |
| Anti-DDoS (web) | Illimité | Illimité | Illimité | Renforcé |
| WAF | Règles managées gratuites | Contrôles étendus | Inclus | Règles avancées |
| Optimisation d’images (Polish/Mirage) | Non | Oui | Oui | Oui |
| SLA de disponibilité | Non | Non | 100 % | Négocié |
| Support | Forums + docs | Tickets | Tickets + chat | TAM dédié |
Les tarifs et le détail par plan sont sur la page Cloudflare Plans. Deux précisions que les comparatifs grand public ratent souvent :
- Les prix affichés varient selon la facturation (annuelle vs mensuelle). Le « 20 $ » de Pro suppose l’engagement annuel.
- Le plan Enterprise n’a pas de prix public. Il se négocie selon la volumétrie, le nombre de hostnames et les slots de support – d’où le placeholder : [À COMPLÉTER : grille tarifaire Enterprise négociée pour ton compte].
Pour un site vitrine ou un blog, l’offre cloudflare gratuit couvre 90 % des besoins : DNS, CDN, SSL, WAF de base et anti-DDoS illimité. Le passage à Pro se justifie surtout par l’optimisation d’images et des règles de cache plus fines ; Business par le SLA et la conformité PCI.
Mise en place pas à pas
Voici le parcours technique, du DNS au Turnstile. Chaque étape a son piège.
1. Délégation DNS
Ajoute le domaine à Cloudflare, vérifie que tous les enregistrements (site, mail, sous-domaines) ont bien été importés, puis change les serveurs de noms chez ton registraire – ce n’est pas forcément ton hébergeur. Attention : si DNSSEC est actif, désactive-le avant de changer les nameservers, sinon le domaine peut devenir inaccessible. La propagation peut prendre jusqu’à 24 h. Procédure officielle : Change your nameservers (Full setup).
2. Nuage orange
Repasse en proxy les enregistrements web (A, AAAA, CNAME) qui doivent être protégés. Laisse en DNS only ce qui doit joindre une IP directe (mail, services tiers vérifiant un domaine). Détail des statuts sur la doc proxy status.
3. HTTPS strict
Va dans SSL/TLS et choisis Full (strict). Jamais Flexible : en Flexible, Cloudflare parle en HTTP clair à ton origine, ce qui ouvre la porte aux boucles de redirection et expose le segment edge→origine. En Full (strict), Cloudflare valide le certificat de l’origine. Si tu utilises un certificat auto-signé, remplace-le par un Cloudflare Origin CA ou un certificat Let’s Encrypt valide sur l’origine. Documentation : mode Full (strict) et erreur 526.
4. Cache
Par défaut, Cloudflare ne met en cache que les extensions statiques (images, CSS, JS, polices). Le HTML n’est pas mis en cache – et c’est souvent une bonne chose. Si tu veux mettre le HTML en cache, fais-le via une Cache Rule et prévois une purge ciblée après chaque publication. Utilise plutôt des règles de cache que d’anciennes Page Rules. Référence : Cache Rules.
5. Turnstile
Pour remplacer un CAPTCHA sur un formulaire, ajoute le widget Turnstile : tu obtiens une clé de site et une clé secrète, tu valides le jeton côté serveur. Moins hostile qu’un reCAPTCHA pour l’utilisateur, et sans collecte de données publicitaire par défaut.
Cloudflare et le SEO : le guide que personne ne fait
C’est ici que se joue la différence entre « j’ai activé Cloudflare » et « Cloudflare n’a rien cassé ». Aucun guide FR sérieux ne couvre ce terrain – voici les cinq chantiers à traiter.
Le nuage orange impacte-t-il le crawl ?
Le proxy orange ne bloque pas Googlebot par défaut. Mais trois mécanismes peuvent l’affecter sans que tu t’en aperçoives :
- Les réponses servies au crawler. Si une Cache Rule sert du HTML obsolète, ou pire, une variante
noindexou personnalisée, Google indexe la mauvaise version. Teste tes URLs clés avec l’inspection d’URL de la Search Console et l’en-têtecf-cache-status:HIT,MISS,EXPIRED,BYPASS. - Les en-têtes
X-Robots-Taginjectés par une règle. Unnoindexposé au bord, même par erreur, désindexe une page côté crawler. - Le cache de
robots.txt. Unrobots.txtmis en cache peut empêcher une mise à jour de passer.
Bot Fight Mode : le tueur silencieux de trafic
Le Bot Fight Mode (inclus dans l’offre gratuite) challenge automatiquement les requêtes détectées comme bots non vérifiés. Le problème : sur le plan gratuit, il ne distingue pas forcément Googlebot, et surtout les règles WAF « Allow » ne le contournent pas. Il faut passer au Super Bot Fight Mode (payant) pour exclure explicitement les crawlers vérifiés.
Symptômes à surveiller dans la Search Console :
- des pics de réponses 403 ou 5xx dans les Crawl stats ;
- un ralentissement de la découverte et de l’indexation ;
- dans URL Inspection → « Tester l’URL en direct », une page qui charge normalement pour toi mais renvoie un challenge à Googlebot.
Parades : vérifier les Security Events dans le dashboard Cloudflare, filtrer les requêtes Googlebot, et confirmer l’identité du vrai Googlebot avec la méthode officielle de Google Search Central (reverse DNS + plages IP publiées, un user-agent seul se falsifie). Si le Bot Fight Mode est en cause, désactive-le et re-teste.
Core Web Vitals : ce qui aide, ce qui casse
Cloudflare agit sur trois leviers de performance qui touchent les CWV :
- Le TTFB : le cache edge et l'[Argo Smart Routing] réduisent le temps de réponse serveur, ce qui améliore le LCP.
- L’optimisation d’images (Polish/Mirage, plans payants) : sert des WebP/AVIF plus légers, ce qui bénéficie au LCP.
- Rocket Loader : attention, ce « gain » peut casser des scripts et dégrader l’INP. Active-le, puis teste avec PageSpeed Insights. Sur les thèmes JS-lourds, il fait souvent plus de mal que de bien.
Autres leviers neutres pour le SEO mais utiles : HTTP/3, Brotli, Early Hints. [À COMPLÉTER : mesurer le delta TTFB avant/après proxy sur tes URLs piliers – les chiffres dépendent de ton origine et de ton cache hit ratio.]
Pièges DNS/HTTPS qui plombent le SEO
| Erreur | Effet | Correction |
|---|---|---|
| SSL Flexible | Boucles de redirection, lien mixte, contenu dupliqué http/https | Passer en Full (strict) |
| Enregistrement A en gris avec CDN actif ailleurs | Fuite d’IP d’origine, incohérence de cache | Aligner les statuts de proxy |
X-Robots-Tag: noindex via règle edge | Désindexation involontaire | Auditer les règles de réponse |
| HTML mis en cache sans purge | Contenu obsolète servi à Google | Purge ciblée + cache rules |
Cache des pages personnalisées (Set-Cookie) | Fuite de contenu entre visiteurs | Bypass cache sur login/panier |
Crawler Hints et IndexNow
Un levier SEO propre à Cloudflare : les Crawler Hints signalent aux moteurs, via IndexNow, que le contenu a pu changer (signal de cache MISS), accélérant la re-découverte. À ne pas confondre avec un contrôle d’indexation – c’est un coup de pouce à la découverte, pas un noindex. Détails : Crawler Hints.
Limites et alternatives
Cloudflare n’est pas parfait, et il faut le dire.
- Cloudflare n’est pas un hébergeur. Si ton origine tombe, le CDN ne sauvera pas un site 100 % dynamique (sauf Workers bien pensés).
- La console de l’ancien dashboard change vite. Beaucoup de tutoriels en ligne sont obsolètes (Page Rules → Cache Rules, etc.).
- Le Bot Fight Mode gratuit manque de granularité. C’est une limite réelle pour le SEO.
- Le support gratuit dépend des forums. Pour un incident critique, c’est insuffisant.
- Cloudflare voit tout ton trafic non chiffré de bout en bout. Question légitime de souveraineté : avec un TLS de bout en bout strict, l’exposition est limitée, mais l’edge reste un intermédiaire.
Côté alternatives, on cite souvent d’autres réseaux de diffusion de contenu et pares-feux applicatifs managés, ou des solutions d’atténuation DDoS autonomes. [À COMPLÉTER : comparatif chiffré Fastly / Akamai / AWS CloudFront sur ton cas d’usage – dépend des régions et des SLA négociés.]
FAQ
Cloudflare c’est quoi en une phrase ? Un réseau mondial qui s’interpose entre tes visiteurs et ton serveur pour accélérer le web, filtrer le trafic et absorber les attaques.
Cloudflare gratuit suffit-il pour le SEO ? Oui dans la plupart des cas. Le plan gratuit inclut DNS, CDN, SSL et anti-DDoS. Le point de vigilance est le Bot Fight Mode, qu’il faut surveiller de près.
Cloudflare fait-il baisser le crawl de Google ? Pas par défaut. Le risque vient d’un cache mal configuré, d’un noindex injecté au bord, ou d’un Bot Fight Mode qui challenge Googlebot.
Comment vérifier que Cloudflare ne bloque pas Googlebot ? Contrôle les Crawl stats (pics de 403/5xx), l’inspection d’URL en direct, les Security Events du dashboard, et l’identité réelle du crawler via la doc Google Search Central.
Faut-il mettre le nuage orange sur tous les enregistrements ? Non. Sur le web oui ; laisse en DNS only le mail et les enregistrements utilisés par des services de vérification tierce.
Quelle différence entre le WAF et le Bot Fight Mode ? Le cloudflare waf filtre les attaques applicatives (injections, XSS). Le Bot Fight Mode cible les bots, y compris de mauvais crawlers – mais avec moins de finesse sur le plan gratuit.
Full (strict) ou Flexible pour le SSL/TLS ? Toujours Full (strict). Flexible expose le segment edge→origine et provoque des boucles de redirection.
Sources
- Cloudflare – Kit presse et chiffres réseau
- Cloudflare Learning Center – Anycast
- Cloudflare Docs – Proxy status
- Cloudflare Docs – Change your nameservers (Full setup)
- Cloudflare Docs – Cache Rules
- Cloudflare Docs – Crawler Hints
- Cloudflare Docs – SSL/TLS Full (strict)
- Cloudflare Docs – Erreur 526
- Cloudflare – Plans et tarifs
- Google Search Central – Googlebot (vérification des crawlers)
- RFC 4271 – BGP-4